
漏洞复现 | Microsoft Windows 支持诊断工具 (MSDT) 远程代码执行漏洞
时间:2022-06-01
0x01
漏洞状态
漏洞细节 漏洞POC 漏洞EXP 在野利用 公开 存在 未知 存在 |
0x02
漏洞描述
Microsoft Office是微软公司开发的一套基于Windows操作系统的办公软件套装。
2022年5月30日,Microsoft发布安全公告,Microsoft Windows 支持诊断工具 (MSDT)中存在一个远程代码执行漏洞。漏洞编号:CVE-2022-30190,漏洞等级:高危,漏洞评分:8.8,并且,该漏洞存在在野利用。
Microsoft Windows 支持诊断工具 (MSDT) 远程代码执行漏洞
Microsoft Windows 支持诊断工具 (MSDT) 远程代码执行漏洞 漏洞编号 CVE-2022-30190 漏洞类型 远程代码执行 漏洞等级 高危 公开状态 未知 在野利用 未知 漏洞描述 攻击者可通过Office文件的远程模板功能从服务器中获取恶意HTML文件,并通过 'ms-msdt' URI来执行恶意PowerShell代码。该漏洞在宏被禁用的情况下仍能通过Microsoft Support Diagnostics Tool (MSDT)功能执行代码,当恶意文件保存为RTF格式时,甚至无需打开文件,通过资源管理器中的预览选项卡即可在目标机器上执行任意代码。 |
0x03
漏洞等级
风险级别 CVSS评分 高危 8.8 攻击方式 攻击复杂性 网络 低 所需权限 用户交互 无 需要 机密影响 完整性影响 高 无 可用性影响 范围影响 高 未更改 |
0x04
影响版本
Windows Server
2012 R2 (Server Core installation)
2012 R2
2012 (Server Core installation)
2012
2008 R2 for x64-based Systems Service Pack 1 (Server Core installation)
2008 R2 for x64-based Systems Service Pack 1
2008 for x64-based Systems Service Pack 2 (Server Core installation)
2008 for x64-based Systems Service Pack 2
2008 for 32-bit Systems Service Pack 2 (Server Core installation)
2008 for 32-bit Systems Service Pack 2
2016 (Server Core installation)
2016
20H2 (Server Core Installation)
2022 Azure Edition Core Hotpatch
2022 (Server Core installation)
2019 (Server Core installation)
2019
Windows RT 8.1
Windows 8.1
x64-based systems
32-bit systems
Windows 7
x64-based Systems Service Pack 1
32-bit Systems Service Pack 1
Windows 10
1607 for x64-based Systems
1607 for 32-bit Systems
x64-based Systems
32-bit Systems
21H2 for x64-based Systems
21H2 for ARM64-based Systems
21H2 for 32-bit Systems
20H2 for ARM64-based Systems
20H2 for 32-bit Systems
20H2 for x64-based Systems
21H1 for 32-bit Systems
21H1 for ARM64-based Systems
21H1 for x64-based Systems
1809 for ARM64-based Systems
1809 for x64-based Systems
1809 for 32-bit Systems
Windows 11
ARM64-based Systems
x64-based Systems
0x05
漏洞复现
2022年5月30日,360漏洞云安全专家已第一时间复现上述漏洞,演示如下:
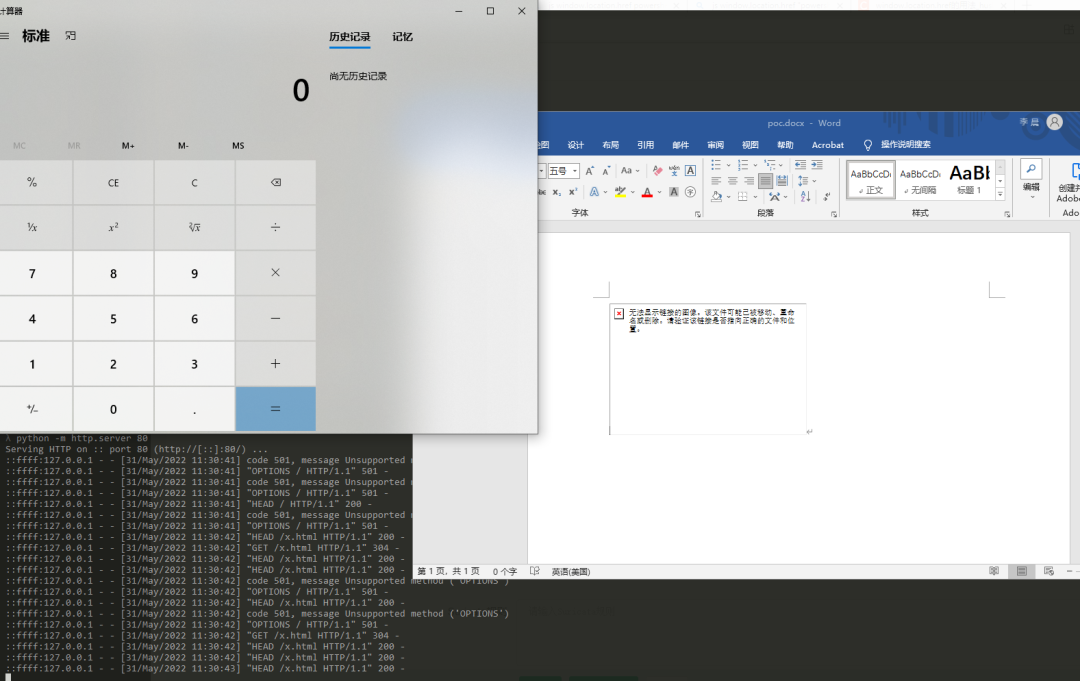
完整POC代码已在360漏洞云情报平台(https://loudongyun.360.cn/)发布,360漏洞云情报平台用户可通过平台下载进行安全自检。
0x06
修复建议
禁用 MSDT URL 协议
禁用 MSDT URL 协议可防止故障排除程序作为链接启动,包括整个操作系统的链接。仍然可以使用“获取帮助”应用程序和系统设置中的其他或附加故障排除程序来访问故障排除程序。请按照以下步骤禁用:
1. 以管理员身份运行命令提示符 .
2. 要备份注册表项,请执行命令“reg export HKEY_CLASSES_ROOT\ms-msdt filename“
3. 执行命令“reg delete HKEY_CLASSES_ROOT\ms-msdt /f”.
与此同时,请做好资产自查以及预防工作,以免遭受黑客攻击。
 15527777548/18696195380
在线咨询